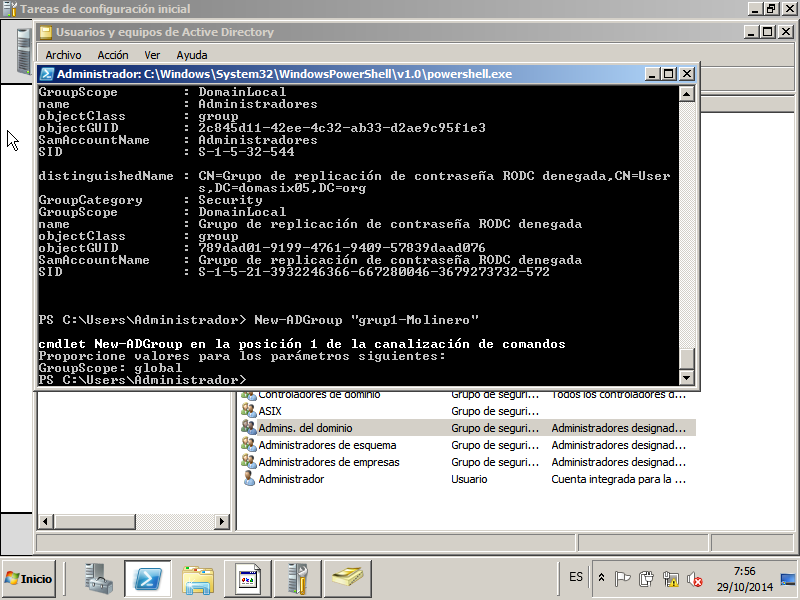
Cargar Active Directory para poder empezar a ejecutar comandos que apunten hacía el.
Para ello introducimos el comando:
import - module
ActiveDirectory
Crear Unidades Organizativas desde Powershell:
Al Power Shell crea las OU’s Aules y 303.
New-ADOrganizationalUnit
-Name "Aules" -Path "DC=domasix05",DC=org"
-ProtectedFromAccidentalDeletion
$False
New-ADOrganizationalUnit
-Name "303" -Path "DC=domasix05",DC=org"
-ProtectedFromAccidentalDeletion $False
se añade: -ProtectedFromAccidentalDeletion $False, para desactivar la casilla que no permite el borrado o el mover el objeto.
Mover la OU 303 dentro de Aules
Move-ADObject -Identity "OU=303,DC=domasix05,DC=org" -TtargetPath "OU=Aules,DC=domasix05,DC=org"
Borra
la OU 303.
Remove
-ADOrganizationalUnit -Identity "OU=Aules,OU=303,DC=domasix05,DC=org
"
Crea
la OU 303 dentro de la OU aules.
New-ADOrganizationalUnit -Name "303"
-Path "OU=Aules,DC=domasix05,DC=org
Crea
un nuevo equipo: Equip1.
New-ADComputer -Name "Equip1"
-SamAccountName Molinero -Path "DC=domasix05,DC=org"
Mueve Equip1 a la OU Aules.
Get-ADComputer
"Molinero "|Move-ADObject -TargetPath
"OU=Aules,DC=domasix05,DC=org"
no
es el nombre del equipo, sino el nombre de la cuenta (yo le puse Molinero)
Crea
Equip2 directamente en OU 303.
New-ADComputer -Name
"Equip2" -SamAccountName Molinero2 -Path
"OU=303,OU=Aules,DC=domasix05,DC=org"
Borra los equipos y las OUs.
borramos OU
Remove
-ADOrganizationalUnit -Identity "OU=303,OU=Aules,DC=domasix05,DC=org
"
Remove
-ADOrganizationalUnit -Identity "OU=Aules,DC=domasix05,DC=org "
borramos Equips
Remove -ADComputer -Identity
"Molinero"
Remove -ADComputer -Identity
"Molinero2"
Remove-ADComputer
–Identity “nomEquip”
Crea
un usuario de dominio que se llame tuapellido (ponle tu apellido) con la
contraseña "P@ssword1" a través del PS.
New-ADUser -Name "Molinero1" -AccountPassword (ConvertTo-SecureString
-AsPlainText "P@ssw0rd1" -Force) -enable $True
Deshabilita la cuenta creada .
Disable-ADAccount "Molinero1"
1.
Muestra
el SID del usuario tuapellido y del usuario administrador.
Get-ADPrincipalGroupMembership "Molinero1"
Get-ADPrincipalGroupMembership "Administrador"
amb aquesta comanda es mostra el SID
entre altres coses.
Elimina el usuario tuapellido.
Remove-ADUser
"Molinero1"
Muestra
la información del grupo Administradores del dominio
Get-ADPrincipalGroupMembership
"Adminis. del dominio"
1.
Crea
un grupo grup1-apellido , dentro del dominio de ámbito global y tipo seguridad, y añade el usuario nombre1 (pon tu nombre) y usuari nombre2 .
New-ADGroup
"grup1-Molinero"
y groupscope:global
groupcategory:security
Ara afegim els usuaris
previament creats:
New-ADUser "Desy1" i New-ADUser "Desy2"
Y ahora añadimos usuarios con el comando Add-ADGroupMember "grup1-molinero"
"Desy1"
Add-ADGroupMember
"grup1-molinero" "Desy2"
Crear dentro de UOseguretat el grupo grup2-apellido de ámbito global y tipo seguritdad.
New-ADGroup "grup2-Molinero"
-Path "OU=UOseguretat,OU=UOgrups,DC=domasix05,DC=org";
y poner grupscope:global.
Espero que os sirva de ayuda,
para más info suscribete a
Desy Repara